客户端 SDK 全局唯一 UUID 方案深度调研
报告引用的每一份资料都在这里留有中文副本:分类 · 标题 · 内容概要总结 · 中文翻译 · 发表时间 · 采集时间 · 原始链接 · 标签。检索支持标题(中英)、正文(中英)与标签。
分类
论文
9 篇《Hiding in the Crowd》— 大规模浏览器指纹有效性分析(WWW 2018)
WWW 2018 论文(Gómez-Boix / Laperdrix / Baudry):用某法国前 15 网站采集到的 2,067,942 条浏览器指纹(17 个属性)验证指纹识别是否仍有效,结论是唯一率远低于早期研究(33.6%,桌面 35.7%、移动 18.5%,而早期普遍 >80%);非唯一指纹很脆弱,改动 Content language / Timezone 等特征后大概率变唯一;移除插件显著降低桌面唯一率。(数据出处说明:桌面 35.7% / 移动 18.5% / 90 天 89% 取自报告正文及其已存档的 amiunique.io 条目;33.6% 为该论文摘要里的数字,摘要来自搜索引擎索引,原文正文未取得。)⚠ 本条仅登记元信息:原文(ACM / HAL 开放版)对本机均不可达,未取得正文,未编造。
《On the Difficulty of NOT being Unique: Fingerprinting Users from Wi-Fi Data in Mobile Devices》(论「不唯一」之难:从移动设备 Wi-Fi 数据对用户进行指纹识别)
ACM SAC '25 会议论文(葡萄牙波尔图大学、科英布拉大学、帝国理工学院等)。研究从「用户视角」(即用户手机上已安装的应用)出发,论证即使智能手机不断收紧对唯一标识符(ID)的访问,应用仍可利用 Wi-Fi 扫描数据把用户指纹化,构成事实上的唯一 ID。 数据来自 COP-MODE 实地研究数据集:93 名用户、至少携带一周,共 2180302 次权限请求,其中 41602 次(来自 82 名用户)含 Wi-Fi 和/或位置信息。核心结论:单次 Wi-Fi BSSID(MAC 地址)扫描快照即可唯一识别约 99% 的用户,三次快照达 100%;出现频率最高的 BSSID 足以重识别 >90% 用户,top-2 达 97%;取信号最强 Wi-Fi AP 时,1 个和 2 个 SSID 分别带来约 83%、97% 重识别风险,BSSID 则分别为 94%、99%。k-匿名分析显示 18613 个唯一 BSSID 中有 16064 个(86%)仅被单个用户扫描到,81/82 用户至少扫到过其中之一,即可被重识别。 论文据此呼吁限制数据采集、系统性评估重识别风险、引入匿名化与自动化隐私保护,并指出 Android 上 ACCESS_WIFI_STATE、CHANGE_WIFI_STATE 等 Wi-Fi 权限属安装时权限、自动授予且不可撤销,是风险根源。
《RSSI-based Fingerprinting of Bluetooth Low Energy Devices》(基于 RSSI 的蓝牙低功耗设备指纹识别)
SECRYPT 2023 会议论文(魁北克大学蒙特利尔分校、里昂大学 INSA-Lyon/Inria CITI 实验室)。提出一种击败 BLE 地址随机化的新型攻击:利用此前未被考虑过的旁侧信息——接收信号强度指示(RSSI)。攻击者被动监听 BLE 广播包,把每个标识符对应的 RSSI 序列做成直方图分布(称为「profile/画像」),再以两份画像拼接为特征向量训练分类器,实现同时的「关联(linking)」与「重识别(re-identification)」。 数据来自 Inria 为 BLE 接触追踪方案采集的真实智能手机 RSSI 数据集(6 个场景、15–30 台设备、每场 15 分钟)。核心结果:静态场景下(设备不动)重识别准确率最高达 0.99(HGT 算法,静态 Q1 场景准确率 0.99,匹配类平均精确率/召回率/F1 分别为 1、0.98、0.99);增加受攻击者控制的接收器数量可进一步提升,多接收器场景准确率达 1.00。RF、kNN 表现较差(单攻击者均低于 79% 和 65%)。参数研究表明 nbin 与 nsplit 均 ≥10 即可达 0.97 以上,每发射器至少 90 条 RSSI(每画像仅 6 条)即可达 94% 准确率。但对移动目标效果显著下降(动态场景准确率仅约 0.47–0.54)。论文提出「静默期」与「随机改变发射功率」两类对策。
云环境中基于时钟偏移的客户端设备识别(AINA 2012)
本文是 AINA 2012(第 26 届 IEEE 高级信息网络与应用国际会议)论文《Clock Skew Based Client Device Identification in Cloud Environments》(作者 Ding-Jie Huang、Kai-Ting Yang、Chien-Chun Ni、Wei-Chung Teng、Tien-Ruey Hsiang、Yuh-Jye Lee,台湾科技大学与石溪大学)。论文提出一种基于时钟偏移指纹的应用层轻量设备识别方法:用 AJAX 技术在云服务器端周期收集客户端时间戳(每个 AJAX 包带时间戳,sync.js 每 5 秒发一次),再以线性回归估计时钟偏移(散点图斜率)。论文给出时钟行为术语(偏移、频率、偏移率 skew α、漂移),比较四种线性回归机制(累积偏移、滑动窗口偏移、带下界滤波器的滑动窗口偏移、带下界滤波器的累积滑动窗口偏移,后者 20 包内收敛)及快速分段最小值算法,并首次提出跳变点(jump point)检测与消除方案(参数 p=20、k=20),以处理网络切换或时间同步引起的偏移漂移。实验:同一 MacBook 经 LAN/ADSL/3G/Wi-Fi/Tor/VM 接入,偏移在 2.16 ppm 内波动(-21.08 至 -23.24 ppm);100 台设备偏移从 67 ppm 到 -499 ppm。结论:容差阈值取 ±1 ppm 时,最坏情况假阳性率与假阴性率均不超过 8%(误判概率 7.4%)。
传感器的工厂校准指纹识别(Factory Calibration Fingerprinting of Sensors,IEEE TIFS)
本文是发表于 IEEE Transactions on Information Forensics and Security 的论文《Factory Calibration Fingerprinting of Sensors》(即 SensorID 工作,作者 Jiexin Zhang、Alastair R. Beresford、Ian Sheret)。论文提出一种新型指纹识别——工厂校准指纹识别攻击,通过分析现代智能手机中加速度计、陀螺仪、磁力计的传感器输出,恢复出嵌入的每设备工厂校准数据(增益矩阵),从而绕过 iOS/Android 的追踪保护。核心结论与数据:iPhone 6S 的校准指纹估计约 67 比特熵(GYROID 约 42 比特 + MAGID 约 25 比特),极可能全局唯一(由生日问题算得两台 iPhone 6S 相同 SENSORID 几率约 0.0058%);分析来自 11 个厂商的 146 个 Android 设备型号,发现除 Pixel 1/1 XL 外的所有 Google Pixel 可被指纹识别,Pixel 4/4 XL 估计约 57 比特熵(若市场有 1 亿台,全局唯一概率约 97%)。攻击特征:实用(任何网站/应用可发起,无需权限或交互)、高效(<1 秒)、稳健(不随恢复出厂设置或系统更新改变,跨 16 个月测试稳定)。论文还定义了 GYROID、MAGID、ACCID 与 SENSORID 组合(见表 III)。论文披露后 Apple 在 iOS 12.2 添加随机噪声(CVE-2019-8541)、Google 在 Android 11 舍入输出;作者逆向分析表明 Apple 的修复(噪声范围 [-1997, 1997]×2-16 dps)仍可通过模拟退火最大似然搜索恢复增益矩阵,但需至少 50K 样本(200 Hz 下约 4.2 分钟)。
DrawnApart:一种深度学习增强的 GPU 指纹识别技术(NDSS)
本文是 NDSS(网络与分布式系统安全研讨会)论文《DrawnApart: A Deep-Learning Enhanced GPU Fingerprinting Technique》的官方页面(作者 Naif Mehanna,University of Lille/CNRS/Inria;Tomer Laor,Ben-Gurion University of the Negev)。摘要指出:浏览器指纹识别用于识别用户或其设备;本文报告一种新技术,可显著延长基于指纹的追踪方法的追踪时长;通过大量实验表明,构成 GPU 的多个执行单元之间的速度差异可作为可靠且稳健的设备签名,并可用无特权 JavaScript 收集。演讲描述部分聚焦 DrawnApart 的实验过程:如何调整其内核以适配无特权 JavaScript 的约束、如何选择最佳参数(算术运算符与计时方法)、如何从实验室受控流水线转向现实开放世界流水线(放弃经典机器学习、采用深度学习方法)、如何实现并适配最先进的浏览器指纹追踪算法 FP-Stalker,以及在数月内通过 AmIUnique 平台收集的 2,500 多台不同设备上测试该流水线。页面另附两位作者的简介。
个人博客
34 篇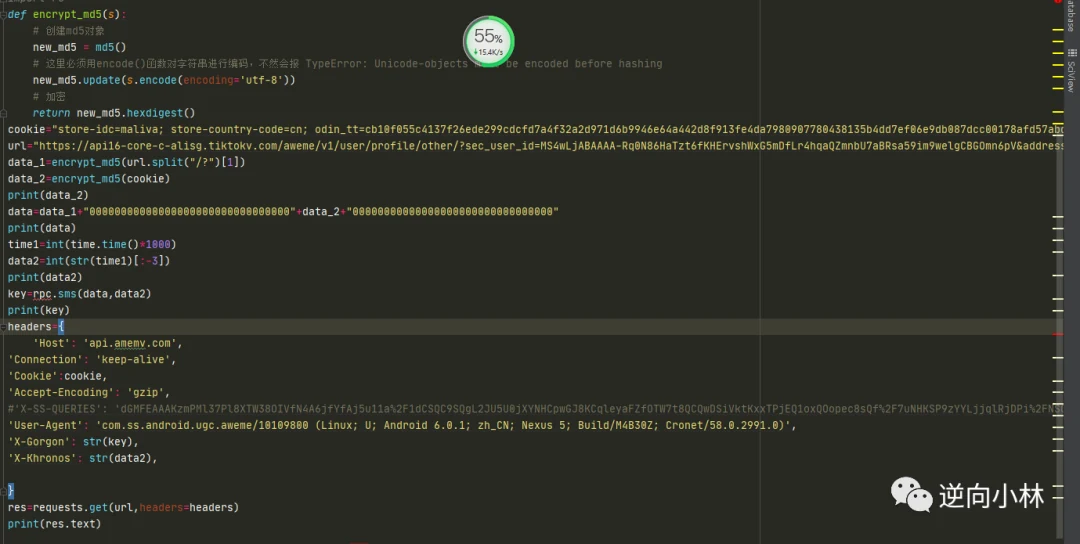
某音系TikTok设备注册(逆向分析TikTok设备指纹实现设备注册)
一篇逆向分析 TikTok 设备注册机制的实战笔记(阿里云开发者社区,作者「逆向lin狗」,2023-09-16 发布于天津)。作者通过抓包发现首次打开 TikTok 会发送 devices_register 请求,返回值即所需设备 id,但 POST 的 data 为二进制不易读。作者用 idea 搜索关键字 application/octet-stream;tt-data=a 定位到相关代码并 hook,成功打印出明文设备指纹 JSON:包含 magic_tag、header(display_name、update_version_code、manifest_version_code、aid=1180、channel、appkey、package=com.ss.android.ugc.trill、app_version=16.6.4、sdk_version=2.5.5.8、device_model、device_brand、cpu_abi、resolution、mc、google_aid、openudid、clientudid、sim_serial_number 等)及 _gen_time。作者指出 Java 层逻辑是把该二进制 gzip 压缩后传入 so 加密,可改写 so 或 hook;并简述了 xg 算法(URL 分割后 MD5、cookie MD5、填充 32 位 0 等)。⚠ 逆向内容仅作资料存档。
移动终端设备ID汇总简介(腾讯WeTest)
腾讯 WeTest 专栏技术文章(作者 jaffaqiu,腾讯资深后台开发工程师,2016-07-08)。系统梳理 Android/iOS 两大阵营上各类终端设备 ID 的采集方式、准确性与稳定性,并穿插黑产刷量作弊手段与腾讯灯塔 QIMEI 体系介绍。 Android 侧逐项分析 IMEI(15 位:TAC+FAC+SNR+SP,采集有效率约 96%,作弊渠道无效串比例超 60%)、Wifi MAC 地址(Android 6.0 起系统接口固定返回 02:00:00:00:00:00,nvram 损坏时内核会随机生成虚拟 MAC)、IMSI(有效率约 98%,跟 SIM 卡绑定会变化)、Android_ID(16 字节,有效率约 99%,不绑定硬件,刷机/恢复出厂会变)、内置存储卡 CID(有效率 95%~96%)。并介绍 Android 6.0 运行时权限(READ_PHONE_STATE 敏感权限、targetSdkVersion>=23 才触发提示框)对采集的影响。 iOS 侧介绍 UDID(iOS5 以上禁用)、UUID(重装即变)、MAC(iOS7 后返回固定值被禁用)、IDFV(同一开发者账号下 App 一致,账号下 App 全删后重置)、IDFA(卸载重装不变、可被还原)。最后说明 MIG 三大产品(QQ 浏览器、应用宝、手机管家)自建 guid 体系思路,以及 GUID 与灯塔 QIMEI 体系的区别:Qimei 具备跨全业务范围的积累与找回能力,GUID 基本限于单业务范围。
IMEI 弃用!收下这份保姆级的 OAID 集成教程
本文是作者彭旭锐(转载于阿里云开发者社区)的 OAID 集成实战教程。背景:IMEI 等设备标识已被认定为用户隐私,非必要或频繁获取会被认定违规;自 Android 10 起应用无法获取 IMEI、MAC 等设备唯一标识(READ_PRIVILEGED_PHONE_STATE 仅系统应用可用),强行获取会得到 null 或抛 SecurityException。为此 MSA 制定《移动智能终端补充设备标识体系》,含 UDID、OAID、VAID、AAID 四层结构(给出四者定义、重置性与应用场景对照表)。教程给出完整落地步骤:注册 MSA 企业账号、申请 SDK 证书(自 v1.0.26 起引入证书校验,每个 App 需申请 包名.cert.pem,默认有效期 1 年)、下载 SDK 与文档、准备 vivo 商城 AppID;集成 aar、配置 supplierconfig.json 与证书、混淆与 Gradle 选项;并附封装后的 Kotlin 代码(IOAIDApi、OAID 实现类、证书校验)。末尾补充隐私政策披露、SDK 接口、是否联网、如何判断同一开发者(vivo 按 AppID、OPPO 按签名)、模拟器仅真机支持、证书有效期解析等。
使用 deepseek 分析某聊天 App 的 QIMEI 生成与 ollvm 理解——分析路上记录
作者以问答形式记录用 deepseek 辅助逆向某聊天 App(QQ 9.2.75,arm64-v8a)的 QIMEI 生成过程。核心结论:QIMEI 并非本地生成——Java 层 com.tencent.qimei 采集设备指纹后经 CMD.REGISTER 上报服务器,由服务端下发含 q16/q36 的加密 body,本地只做加密存储;native 层 libqimei36.so(Java 桥为 com.tencent.qimei.uin.U,注册 17 个 JNI 方法)仅负责密文读写与设备指纹采集。文中还原出 QIMEI 串结构([版本字节=3][4 字节大端值][主体])、XTEA 加密(0x9E3779B9 系列常量)、RSA/ECB/PKCS1Padding 公钥加密 32 字节数据,以及上报字段 crypt/params/key/nonce/time/extra/sign(短格式 cpt/pms/ky/nn/tm/ext/sn);并指出核心函数 qimei_core_generate 被 OLLVM 控制流平坦化(111KB、3653 个基本块,F5 反编译失效),敏感字符串以『长度+种子+步长 83 滚动异或』混淆存放,附 frida hook 脚本。
某盾设备指纹算法分析
本文完整还原某盾设备指纹 SDK 的加密算法。作者抓包发现指纹请求以二进制格式发送,HOOK RegisterNatives 定位到 SO 中的分发函数(偏移 0x82f14,被调用三百余次),再用 HOOK memcpy 打印编号、并在编号 12 处 sleep 5 秒确认未发包,锁定发包分支。面对 OLLVM + VMP 混淆,作者用自研 trace 导出约 8.3G、8000 万行指令流,按四字节检索密文定位到加密函数,判定为查表实现的魔改 AES-128。 核心结论:算法为 AES-128 CBC;密钥扩展的第一组密钥被魔改(引入 replace_key 查表与 g_table 常量),其余组沿用标准规则;初始密钥为 ASCII 串 5b1fb5d6-6fdf-4b,IV 为 c9158352-a007-4d。请求把 32 字节的 KEY+IV 与固定常量异或后上报,即动态密钥上报,用于抬高攻击成本。作者最终用 Python 复现了密钥扩展、轮加密与末轮,并指出 AES 前还叠加了两轮 XOR。
某宝购物App设备风控SDK-mtop简单分析(iOS)
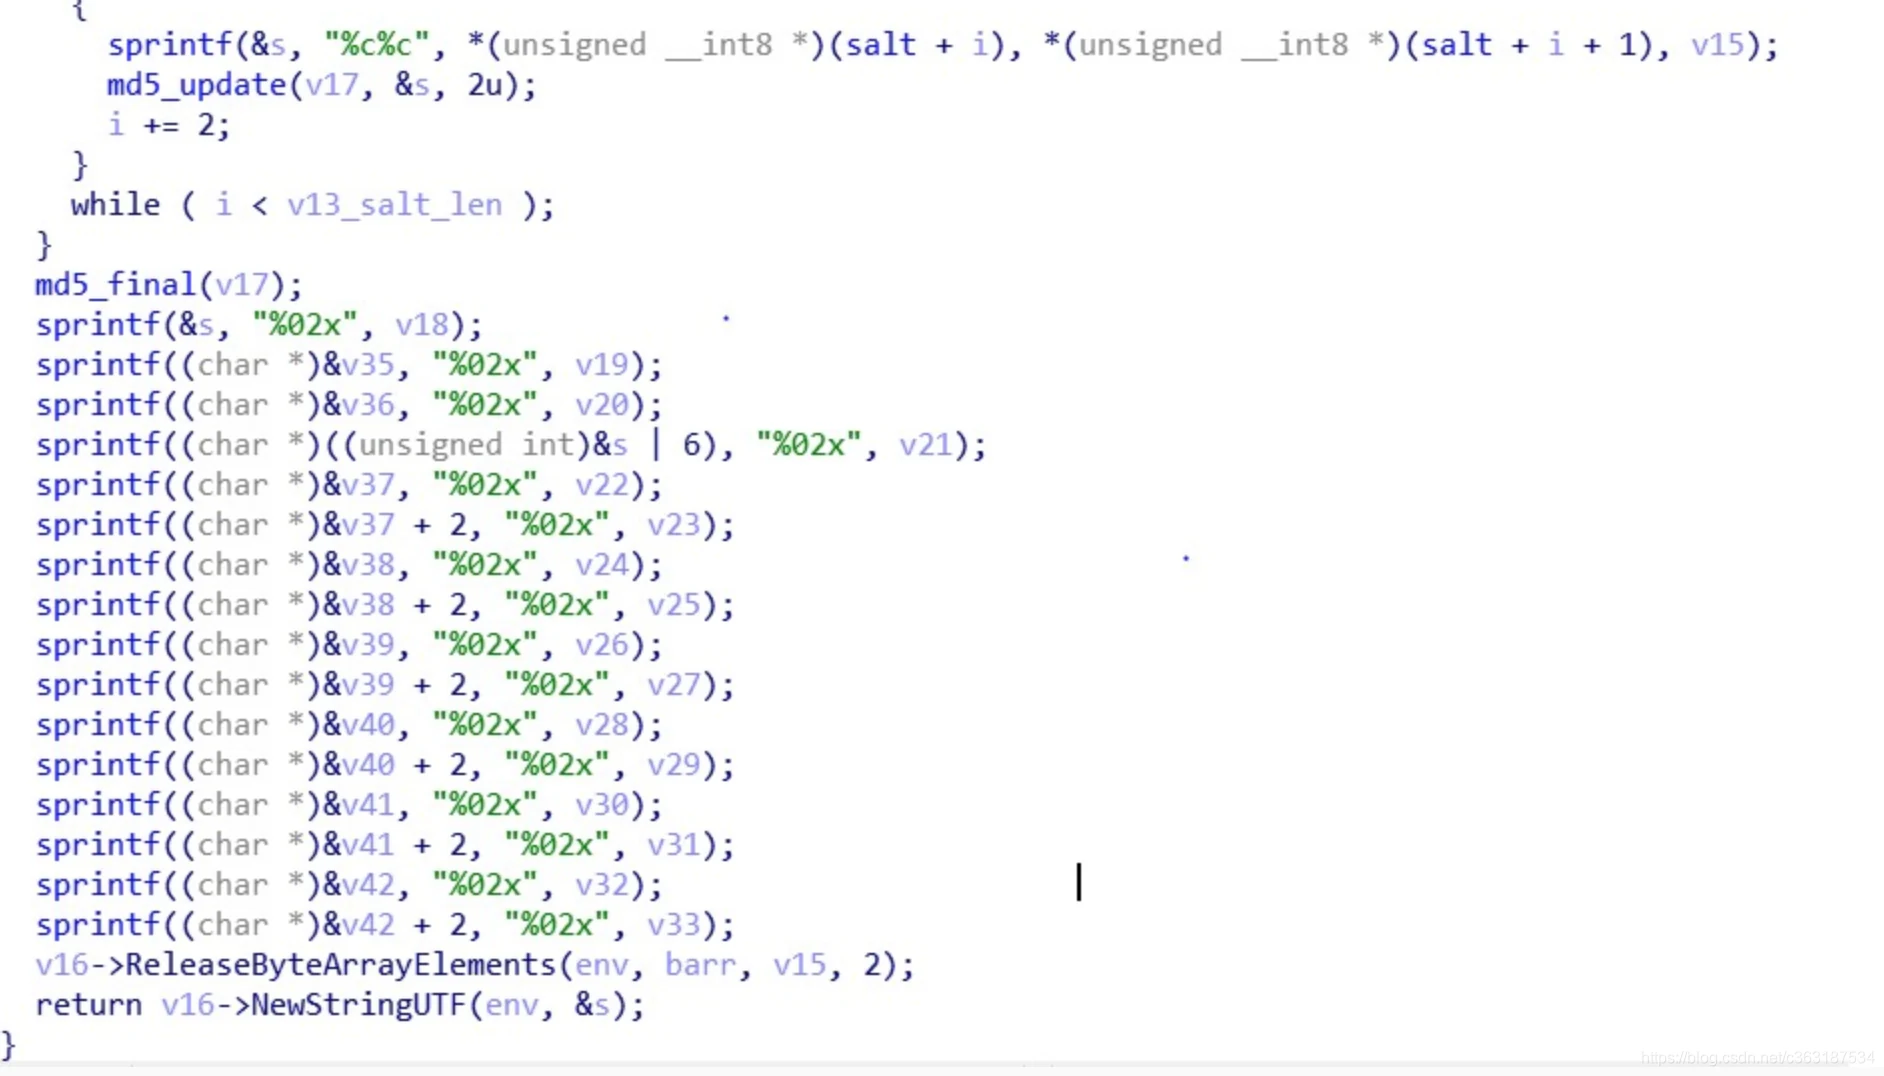
对某宝购物 App iOS 端 mtop 风控 SDK 的逆向分析。mtop 是移动端与服务器之间的 API 网关,承载下单、支付等接口,SDK 在设备侧采集信息、加密并生成请求签名。设备首次启动共发三次请求,返回 data 的 dt 字段携带风险特征、算法变化指令与设备 id(eeid);风险字段名为 r_数字_数字,经 svc 指令调用,扫描越狱特征(Cydia、Sileo、MobileSubstrate)及 frida/改机工具(iGrimace、NZT、TouchSprite)。采集分 OC 方法(UTDevice、utdid)、C 方法与自定义方法(llc_do_syscall)。核心逻辑经 VMP 保护;上报数据经单字段、分段、整体多层加密(含固定串与 AES+Base64)。
开源项目
14 篇
TikTok X-Gorgon/X-Argus/X-Ladon/X-Khronos 签名与设备注册(unidbg 实现)
GitHub 仓库 ssovit/tiktok-x-argus-ladon-gorgon-khronos-unidbg(4 star,2026-08 创建)。项目用单一函数 generate_headers(url, method, body, cookie, ts, device) 为所有 TikTok API 请求生成签名头,作者称其实现取自 app.apk 46.7.3(2024607030,arm64+armv7a,实测设备 SM-S9280 / Android 15),并强调未做任何工具包猜测。返回头含 X-Gorgon、X-Khronos、X-Ladon、X-Argus、X-SS-STUB 等哈希,以及 x-common-params-v2、User-Agent、Cookie 等 46.7.3 完整头集(共 28 个)。设备注册(device_register)通过 device/Libs/unidbg.jar 加载 libEncryptor.so、以 TTEncrypt 5.5.0 生成二进制 payload,POST 到 log-va.tiktokv.com/service/2/device_register/ 取得 device_id/install_id。项目另附 INSTALL/USAGE/FINDINGS 三份文档与 device_register、aweme_search、aweme_detail 示例。作者明确这只是「部分签名」:X-Gorgon 用 8404 零表占位、X-Ladon/X-Argus 为简化实现,只能过 music search 等宽松接口,严格接口可能失败;真实的 46.7.3 .msf 需 arm64 Frida dump。README 强调仅限教育/研究用途,并提示 device_register、aweme/* 会被 TikTok 限流,需使用住宅代理。
Get_Oaid_CNAdid:各厂商 OAID 原生获取方法整合
Get_Oaid_CNAdid 是北京数字联盟开源的项目,用于整合各大厂商获取 OAID 的原生方法。README 指出:随 Android Q 到来 IMEI 无法获取,获取稳定 ID 成为开发者的迫切需求,因此把行业中替代 ID——OAID 的获取方式公开。文中说明 OAID 是移动安全联盟(中国信通院下属电信终端产业协会的下属联盟)联合终端厂商推出的团体标准,并援引《标准化法》第二十二条,主张标准应当公开、不得用于排除或限制市场竞争。 项目列出支持的厂商(小米、vivo、华为、OPPO、联想、华硕、三星、魅族、努比亚、一加等)及各厂商支持的系统版本(如小米 MIUI10.2 及以上、华为全版本),并说明 OAID 的重置与开关特性:用户可手动重置、恢复出厂会重置、标识可定期重置,关闭后返回 NO;同时强调 OAID 与 IMEI 不同,会随时间变化,不能作为稳定的索引 key。
快手 did 设备注册与 sig 签名
GitHub 仓库 shenydowa/-did-sig-sign-(GPL-3.0,3 star,2020-03 创建)。README 记录快手 did 设备注册与 sig 签名破解。作者抓包看到 POST /rest/n/user/profile/v2 请求带 sig 字段(如 sig=c8a22b77755169b9ecfc63b30e428d32,32 位),分析为 MD5 算法:把 ? 后面的 URL 参数与 POST 表单参数合并、按 key 排序、以 key=value 形式拼接后计算。文中给出一条样例请求(Host: apissl.gifshow.com,User-Agent: kwai-android,含 client_key/country_code/exp_tag/language/user 等参数)。作者提示逆向找到加密函数后确定是 MD5、传入字符串按顺序加密,并提到「最近快手升级了风控,多了一个 log 策略」。README 末尾附交流邮箱、showdoc 测试地址与免责声明,并称也可交流抖音、小红书、tiktok 等问题。内容较简,主要是思路与抓包示例,无完整可运行代码。
iOS-UDID-Safari:经 Safari 获取 iOS 真实 UDID
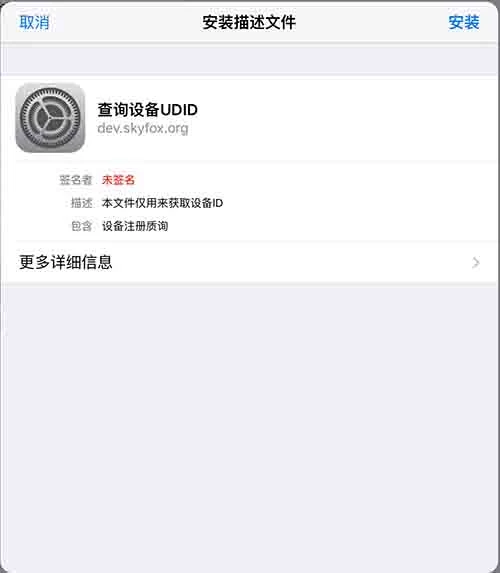
GitHub 仓库 shaojiankui/iOS-UDID-Safari(MIT,723 star、288 fork,Java,2017 创建、2024-08 最后更新;README 明确标注「不能上架 Appstore」)。仓库提供一套通过 Safari 与 .mobileconfig 描述文件获取 iOS 设备真实 UDID 的方案,并给出 PHP、Java 服务端与 iOS 本地服务器三种实现。原理与步骤:在 Web 服务器创建 .mobileconfig(XML plist)描述文件,其中 PayloadContent 配置回调 URL 与 DeviceAttributes(UDID、IMEI、ICCID、VERSION、PRODUCT);用户通过点击安装该描述文件;设备安装后会把含 UDID/IMEI/PRODUCT/VERSION 的 XML plist POST 到配置的回调地址,服务端解析后展示或回跳 App。README 强调要点:mobileconfig 需设 Content-Type 为 application/x-apple-aspen-config;接收端必须用 301 重定向,否则提示「无效的描述文件」;描述文件可签名。该通过 mobileconfig 获取 UDID 的机制已被 Apple 废弃,本文具历史参考价值。
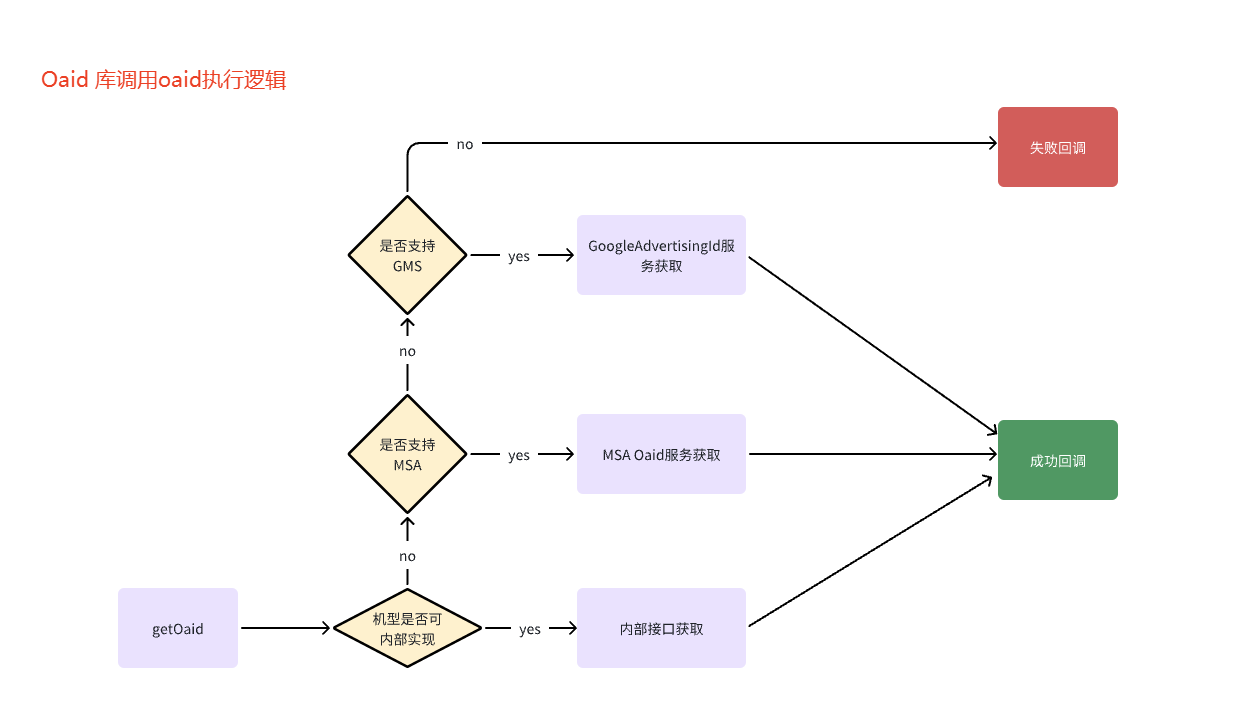
Android_CN_OAID:安卓设备唯一标识解决方案(可替代 MSA 统一 SDK)
Android_CN_OAID 是一个用 Java 编写的开源 Android 设备唯一标识解决方案(Mulan PSL v2 许可),可作为移动安全联盟(MSA)统一 SDK(miit_mdid_xxx.aar)的替代品,主要面向没有资格使用 MSA SDK 的个人开发者。它提供国内各厂商 OAID(开放匿名设备标识)与海外 AAID(安卓广告标识)的统一获取接口,并附带 IMEI/MEID、AndroidID、WidevineID、PseudoID、GUID、画布指纹等常见标识的获取方法。 仓库给出了 Gradle 依赖配置、混淆规则、各厂商支持情况表(华为、荣耀、小米、vivo、OPPO、三星、联想等)与效果截图。作者声明代码为原创,基于北京数字联盟公开代码(Get_Oaid_CNAdid)并结合厂商公开或未公开接口加工,并提到 2tu/msa 因版权问题被 MSA 举报(DMCA 2023-09-21)。截至抓取时仓库约 2874 star、468 fork,仍在维护(未归档)。
TikTokDeviceGenerator:批量 device_register 设备生成
GitHub 仓库 code-root/TikTokDeviceGenerator,提供带 Tkinter 桌面 GUI 的工具,通过 Java/unidbg 生成 TikTok 设备注册 payload 并批量注册。流程:构造随机输入(openudid、时间戳、类 MAC 模式)经 Libs/unidbg.jar 调用本地库(Libs/prebuilt/<platform>/)生成二进制 payload,从 unidbg stdout 的 hex=… 解析,POST 到 https://log-va.tiktokv.com/service/2/device_register/(content-type: application/octet-stream;tt-data=a),成功后保存 device_id、install_id 并落盘 JSON;批量模式用 ThreadPoolExecutor 并行,支持 http/https/socks5/socks5h 代理。每 50 条写一个 Device/devices_*.json,每次批量生成 generated_devices/_batch_summary_*.json。README 要求 Python 3.10+、Java(64 位 Windows 需 64 位 Java 配 win64 natives),并说明 Apple Silicon 上 unidbg.jar 内置的 JNA 只有 darwin x86_64,需改用 x64 JDK 否则报 UnsatisfiedLinkError;附故障排查表、项目结构、阿拉伯语文档与联系方式。作者为 Mostafa Al-Bagouri(Storage TE),原始工作归功于 xSaleh。工具界面分操作栏与批量选项:Start 会先校验 unidbg.jar、平台本地库、设备数量、线程数与代理 URL,Stop 取消剩余任务;日志逐台记录 URL、请求头、响应或错误,写盘前会剥离 request_log 以缩小文件,输出目录字段仅用于打开文件夹。
媒体报道
14 篇Matter 1.4.2 | 增强智能家居的安全性与可扩展性
连接标准联盟(CSA)发布 Matter 1.4.2 规范的官方说明(发布于 2025-08-11)。核心更新包括:纯 Wi-Fi 配网(基于 Wi-Fi 非同步服务发现 USD,可移除 BLE 无线电与协议栈,降低成本与硬件复杂度);高级安全增强——厂商 ID(VID)验证、访问限制列表(ARL)、证书吊销列表(CRL,基于 PKI 吊销设备认证证书 DAC);改进的场景管理;高效的网络通信(精简上报);标准化的节点重配置;一致的端点唯一标识符(使每个端点拥有持久、独立于管理员的标识符,避免同一设备出现多个实例);扫地机器人(RVC)行为标准化;增强的网络基础设施要求(Thread 边界路由器须支持≥150 台设备并通过 Thread 1.4 认证,Wi-Fi 接入点须支持 100 个同时连接及 TWT);改进的认证流程。下一版本 Matter 1.5 计划于 2025 年秋季推出。
网易云音乐申请数据处理方法专利,统计单用户同时在线设备数依然是准确的
搜狐(来源金融界)报道:国家知识产权局信息显示,杭州网易云音乐科技有限公司申请一项名为「数据处理方法、可读存储介质、计算机设备和程序产品」的专利,公开号 CN122765062A,申请日期为 2026 年 6 月。专利摘要显示,该方法在登录请求验证成功后生成具有唯一令牌身份标识的令牌,并存储、返回;整个设备会话中用户发出的业务请求都可通过令牌身份标识进行在线设备数统计,即使出现客户端程序无法生成设备 ID、设备 ID 冲突、设备 ID 分裂等情况,统计单用户同时在线设备数依然是准确的。报道并附天眼查资料(公司成立于 2016 年,注册资本 100000 万美元,专利信息 1669 条等)。
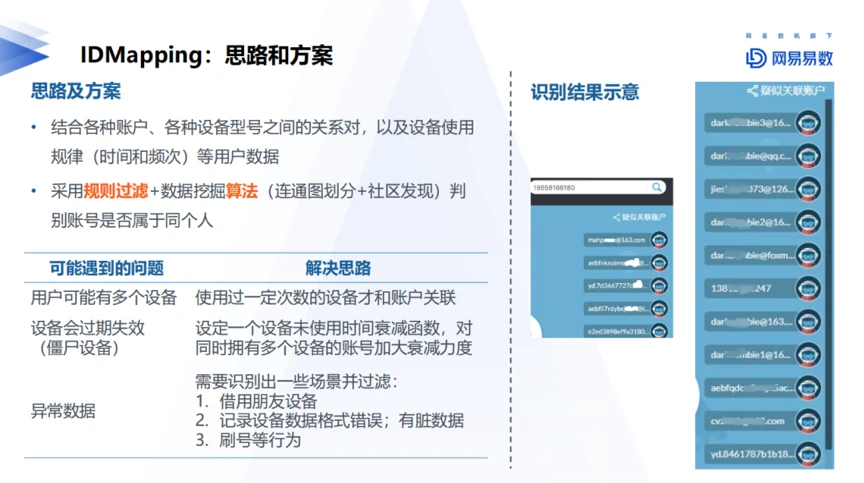
用户画像ID体系建设:以阿里、网易、美团、58为例
本文以阿里、网易、美团、58 四家互联网公司的用户 ID 体系为例,梳理企业级 ID-Mapping(ID 打通)的构建方法。阿里 OneID 基于超强 ID 识别技术,将 phone、PC cookie、IMEI 与 IDFA、淘宝/支付宝账户、邮箱等多源 ID 通过 ID 映射关系表两两打通,用机器学习算法取代野蛮计算,输出稳定的 ID 关系对并生成 UID;网易结合账户与设备关系对,采用规则规律加数据挖掘算法(连通图划分+社区发现)判别是否同一人,并针对「用户有多个设备」「设备过期(约 2 年半)」设阈值与衰减系数;58 在 58 同城、赶集、安居客等多业务线下用 guser、gbdid、gapud、gimei 等 ID 通过 telep、bidua、appua、imei、idfa 关联;美团与大众点评合并后以手机号作为注册用户唯一标识。文章总结 ID-Mapping 三种常见方法(基于账号、基于设备、基于账号&设备),并给出分三阶段(账号→设备→账号&设备)的落地实践路径。
推动用户体验与风控质效齐升 银行取消手机盾业务将成趋势
本文由杭商网转载自证券时报,报道 2026 年 1 月 7 日农业银行公告将于 1 月 9 日起终止个人掌银「手机盾」业务,并分析银行取消手机盾将成行业趋势。「手机盾」是把数字证书安装在用户手机中、设置独立密码的强身份认证工具,每位客户限定一台移动设备开通,用于大额转账等高风险场景。博通咨询分析师王蓬博指出,手机盾基于手持设备数字证书,由数字证书加生物识别(人脸)等多因子认证,能有效降低 SIM 卡劫持、伪基站攻击风险,但存在用户教育成本高、激活率低、对特定设备与使用环境依赖大的弊端。招联首席研究员董希淼认为,随着手机硬件安全性提升与生物识别(指纹、面容)普及,银行可直接调用手机本地安全能力完成高等级验证,独立的手机盾正加快退出。文章可作为「把身份绑定到单一设备」的强认证方案在成本与兼容性上被更轻量方案替代的案例。
《网络游戏行业防沉迷自律公约》发布,腾讯、网易等参与联合发起
本文为国家新闻出版署官网转发的新闻报道(2021年9月26日,作者宋宇晟,来源中新网)。报道称,中国音像与数字出版协会游戏出版工作委员会与会员单位及相关游戏企业在国家主管部门指导下,共同发起《网络游戏行业防沉迷自律公约》,联合发起单位中包括腾讯、网易等游戏大厂。公约从七个方面提出要求:坚决执行管理要求、建立工作规范(一把手责任制);坚决落实实名认证、精准识别用户——游戏企业必须全面接入国家新闻出版署网络游戏防沉迷实名验证系统,单机/主机游戏同步内设防沉迷与家长监护系统,下载购买环节严格实名认证,执行向未成年人提供网络游戏的时段时长限制和充值消费额度,含未成年人用户的游戏须给出「游戏适龄提示」标识,并积极探索运用人脸识别等手段强化用户识别精准度;坚决筑牢安全防线、抵制不良内容;夯实平台管理(广告、直播、电商、陪练平台的具体限制);遵守市场秩序、杜绝违规(严禁无版号运营,抵制大数据「杀熟」、抓取调用隐私信息等诱导沉迷手段);配合举报平台开展自查自纠;并要求企业在网站与游戏界面显要位置展示公约内容。
坚决防止未成年人沉迷网络游戏——国家新闻出版署有关负责人就《关于进一步严格管理 切实防止未成年人沉迷网络游戏的通知》答记者问
本文是国家新闻出版署有关负责人就《关于进一步严格管理 切实防止未成年人沉迷网络游戏的通知》接受新华社记者专访的答记者问(2021年8月30日发布,来源新华社)。负责人介绍,国家新闻出版署 2019 年已印发《关于防止未成年人沉迷网络游戏的通知》,并建成网络游戏防沉迷实名验证系统、实现合规上线运营游戏全部接入;针对家长反映的青少年沉迷问题,新通知聚焦关键环节提出四方面举措:一是进一步限制向未成年人提供服务的时段时长,所有网络游戏企业仅可在周五、周六、周日和法定节假日每日 20 时至 21 时提供 1 小时服务;二是重申严格落实实名注册,所有游戏必须接入实名验证系统,用户必须用真实有效身份信息注册登录,不得以任何形式(含游客体验模式)向未实名用户提供服务;三是加强监督检查,对时段限制、实名注册、规范付费等落实情况加大检查处罚力度(2020 年检查游戏上万款、约谈处理企业 50 多家、查处问题上千条);四是引导家庭、学校等社会各方共同发力。负责人还指出,部分未成年人用家长或购买的成年人身份信息绕过实名认证,是影响防沉迷效果的重要原因。
官方文档
102 篇国家网络身份认证公共服务管理办法
国家网信办公布、中国政府网发布的《国家网络身份认证公共服务管理办法》全文。办法为实施可信数字身份战略、保护公民身份信息安全而制定,依据《网络安全法》《数据安全法》《个人信息保护法》《反电信网络诈骗法》《未成年人保护法》。核心是依托国家统一建设的网络身份认证公共服务平台,为自然人提供申领“网号”“网证”及身份核验服务:网号是与自然人身份信息相对应、由字母和数字组成、不含明文身份信息的网络身份符号;网证是承载网号及自然人非明文身份信息的网络身份认证凭证。办法规定了自愿申领、未成年人监护、平台接入义务(用户通过网号网证验证后不得再要求另行提供明文身份信息)、最小化与单独同意原则、重要数据境内存储、法律责任等,共十六条,自 2025 年 7 月 15 日起施行。
统一社会信用代码知识(全国组织机构统一社会信用代码数据服务中心)
全国组织机构统一社会信用代码数据服务中心(cods.org.cn)“代码知识”栏目页。核心内容:统一社会信用代码是一组长度为 18 位的、用于法人和其他组织身份识别的代码,相当于单位的身份证号;依据国家市场监管总局发布的强制性国家标准 GB 32100-2015《法人和其他组织统一社会信用代码编码规则》,该标准于 2015 年 10 月 1 日实施。页面列出统一社会信用代码的四大特征——唯一性、兼容性、稳定性、全覆盖,并给出“登记管理部门、机构类别代码标识一览表”入口(截至 2025 年,统一社会信用代码登记管理部门共计 19 个),以及构成、特性、赋码原因、用途、使用部门等子问题的导航。
国家标准 GB/T 38662.2-2023《物联网标识体系 Ecode标识应用指南 第2部分:电线电缆和光纤光缆》
国家数字标准馆(openstd.samr.gov.cn)收录的推荐性国家标准条目。标准号 GB/T 38662.2-2023,中文名称《物联网标识体系 Ecode标识应用指南 第2部分:电线电缆和光纤光缆》,英文名 Identification system for internet of things — Guideline for Ecode identification applications—Part 2: Electric wires/cables and optical fibres/optical cables,标准状态为现行。中国标准分类号(CCS)A24,国际标准分类号(ICS)35.040,发布日期 2023-05-23,实施日期 2023-12-01,主管部门与归口部门均为国家标准委,发布单位为国家市场监督管理总局、国家标准化管理委员会。
车辆识别代号(VIN)
维基百科“车辆识别代号”条目(由 VIN number 重定向至 Vehicle identification number)。VIN 是汽车行业用于标识单辆车的唯一代码,由 ISO 3779(内容与结构)与 ISO 4030(位置与固定)定义。现代 VIN 为 17 位,仅使用大写字母(不含 I、O、Q)与数字,由世界制造商识别码(WMI,前3位)、车辆描述部分(VDS,第4-9位)、车辆识别部分(VIS,第10-17位)构成。文章给出北美与中国强制的第9位校验位算法(基于 EBCDIC 的转写表、权重因子 8 7 6 5 4 3 2 10 0 9 8 7 6 5 4 3 2、乘积求和后 MOD 11 取余,余数10记作 X)及完整演算示例(1M8GDM9A_KP042788 → 1M8GDM9AXKP042788),还给出车型年份编码表(1980-2039)与 WMI 地区代码规则。该条目的编码结构与校验码算法是报告主题中“法定标识校验算法”的典型对照。
设备指纹 / 设备风险保护(数美科技)——产品页
数美科技「设备风险保护」产品页。产品定位:基于人工智能技术,通过高稳定、高兼容的设备指纹反欺诈 SDK,对营销活动作弊、撞库盗号、渠道推广作弊、支付交易风险、内容盗爬、刷榜刷单、用户裂变等欺诈行为进行全路径布控与全栈式实时防御。 产品功能覆盖七个方面:设备唯一标识(关联硬件、系统、网络、状态等信息,通过专有加密算法赋予全球唯一设备标识符,即设备指纹)、篡改设备识别(多维信息交叉对比、单维信息多采样点并检索海量设备库)、虚拟机识别(PC 模拟器、云手机等)、伪造设备标识识别(穿透式检测宿主机系统特征)、积分墙风险识别、风险环境识别(代理服务器、调试状态、高危软件、设备农场、多开 APP)、行为风险识别(移动速度、机身姿态、IP 流量、设备聚集性等)。 产品优势强调高兼容、高稳定、轻量级、低延迟,全流程策略进化闭环,并称已沉淀百亿级全球设备风险库,设备指纹调用量月活超过 10 亿。页面为产品营销/能力介绍页,未披露算法细节。
穿山甲内容SDK第三方信息共享清单
这是穿山甲广告平台(字节跳动旗下)公开的「内容SDK第三方信息共享清单」,逐项列出其内容SDK及所接入合作方采集的信息字段。必选信息覆盖应用信息(应用名、包名、版本号)、设备时区、系统国家/区域、系统语言、网络访问模式、屏幕分辨率、CPU信息、应用发布渠道、MCC 移动国家码、MNC 移动网络码、设备品牌、设备型号、IP 地址、操作系统等;Android 端另含宿主 App 自身进程信息、屏幕密度、操作系统 API 版本,iOS 端含手机系统重启时间、磁盘总空间、系统总内存空间、越狱状态、IDFV,Harmony 端含应用匿名标识符(AAID)、开放设备标识符(OOID)、应用安装/更新时间、运营商信息。可选信息包括 Android 的 oaid、Android ID、运营商信息、Google advertising ID(GAID),iOS 的 IDFA 与精确地理位置信息,Harmony 的 OAID,以及剪切板信息。清单还分别给出火山引擎 Android/iOS/Harmony 端的必要与可选信息、用途(网络服务、数据分析、安全风控、广告推送与归因、反作弊)及隐私政策链接。
社区讨论
3 篇极光推送的设备唯一性标识 RegistrationID
极光社区官方文章,解析极光推送如何尽可能地识别设备唯一性。核心:极光以 RegistrationID(集成了 JPush SDK 的 App 首次成功注册到 JPush 服务器后返回的唯一设备标识)作为推送标识。Android 上因国内大量山寨设备,IMEI、MAC、AndroidID 可能在一批设备中重复而无法直接用作唯一标识,极光将 DeviceID 保存到 Settings 与 External Storage,卸载重装后若仍在即判为同一设备(理论上解决约90%的不变性问题),再综合 IMEI/MAC/AndroidID 判断是否老设备;iOS 上因系统限制长期使用 Device Token,iOS9 后卸载重装会导致 Device Token 变化而只能识别为新用户,新版本 SDK 增加 IDFA 选项以提升重装后识别老设备的能力,但 IDFA 需 App 确有广告功能才可使用。文章还给出获取 RegistrationID 的时机建议。
极光 RegistrationID 详细定义 / 如何获取 / 不同设备取到相同 ID / 同一设备是否变化
极光社区(JPush 官方社区)关于推送标识 RegistrationID 的官方解答帖,覆盖定义、获取方式与两类异常。 定义:有效的 RegistrationID 长度为 11 或 19 个字节,第一位有效字符为 [0,1],第二位为 [0-9a],第三位为 [0-2],剩余位为 [0-9a-f];只能在客户端集成后取到,不可在服务端自行生成。从左数第三位代表平台,可据此辨别 Android 与 iOS 设备。建议在客户端监听广播或调用接口取得后保存到己方服务器,用于一对一推送以及服务端设置别名/标签。 异常一(Android 不同设备取到相同 RegistrationID):后台以 appkey_dvcid->uid、appkey_imei_mac->uid、appkey_serial->uid 三种映射存储 uid,任一 key 命中即返回该 uid;若 IMEI 相同且 MAC 为空,多台设备就可能拿到相同 RegistrationID。解决办法是使 IMEI、serial_number、deviceID 均不同(serial_number 为新 SDK 版本新增的判断依据),并清理 /data/.push_deviceid 文件与 Settings 中的 devcie_id_generated。 异常二(RegistrationID 变化):同设备同 App 卸载重装一般不变;iOS 9 以上 Apple 在重装后下发新 token,导致 RegistrationID 改变;长时间关闭推送后再打开也可能导致 token 变化。
Android 10:API 29 上 IMEI 不再可用,寻找替代方案
这是 Stack Overflow 上一个得分 34 的问题讨论:提问者的客户应用严重依赖跟踪设备,其产品绑定到特定手机而非其所有者,过去可用设备 IMEI 实现,但 Android 10 的隐私变更使其不可获取。提问者需要唯一、恒定且绑定设备的标识符,正在考虑 Android ID 或 MAC 地址。回答区给出了多种方案:最高票(26 分)推荐使用 MediaDrm API 结合 Widevine UUID 获取设备唯一 ID(getPropertyByteArray(MediaDrm.PROPERTY_DEVICE_UNIQUE_ID)),声称可经受恢复出厂设置且无需额外权限,并给出 Kotlin 代码;21 分的回答把该方案转为 Java 并简化(去掉 MessageDigest 哈希、改用 Arrays.toString),并在多款设备/系统组合(Google Pixel 4A/API 30、Galaxy S10/API 29、Nexus 6P/API 27 等,含恢复出厂设置测试)上验证了 UUID 在重装、重装+重启后的持久性;另有回答讨论 Settings.Secure.ANDROID_ID(64 位、出厂重置会变、某些机型存在所有实例相同的已知 bug)与 UUID 方案,以及一条指出在 Nokia 手机上恢复出厂设置后该标识符会改变的反驳。
标签
按篇数排序关于这个资料库
- 这里存的是什么?
- 报告正文引用过的每一份外部资料的本地中文副本,一篇一个目录,含原文留存、中文翻译与图片。
- 为什么不用原始链接?
- 外链会失效、改版、进付费墙。留一份本地副本,报告的证据链就不会随时间断掉。
- 翻译是机翻吗?
- 是逐块对齐的翻译:标题数、标题层级、表格行列、图片占位符都与原文一一对应,门禁会校验。
- 怎么找某篇文章?
- 右上角搜索框支持标题(中英)、正文(中英)与标签,多词按 AND 匹配。