卓信ID(ZXID)概述 原文标题:卓信ID概述-个推文档中心
内容概要总结
本文是个推(每日互动)文档中心对「卓信ID」(ZXID/ZID)的概述。卓信ID 是中国信通院联合行业各方形成的匿名设备标识元服务,用于在传统设备唯一标识(IMEI)和用户唯一标识(手机号、IMSI)不再适用、行业需要跨终端、跨生态、同操作系统解耦且兼顾隐私的匿名标识时替代方案,具备多次匿名机制、过期机制、受控机制。技术原理:APP 内集成的卓信 SDK 收集各类设备弱特征(不具唯一性和稳定性的特征)并上传至卓信 ID 服务器,服务器通过基于图计算的机器学习方法进行设备聚类生成根 ID,并生成具有默认 1 个月有效窗口的卓信 ID 返回给 APP;服务器维护根 ID 与卓信 ID 的映射。卓信 ID 格式为 VVV-TTTTTTTTTT-RRRRRRRRRRRRRRRR-CCCC(版本号、UTC 过期时间戳、全局唯一随机串、CRC32 校验串),同一设备在有效期内不同 APP 获取的卓信 ID 相同、跨有效期相同 APP 获取的不同,可本地校验真实性。体系还包括根 ID(RootID,不对外流转)、AID(appAid/aaid 标识 APP 级、venderAid/vaid 标识开发者级)与本地 ID(LocalID/LID,客户端生成、仅供 SDK 使用)。文档还说明生态角色(开发者、服务商)与申请流程(PartnerId、APPID、AccessKeyId/AccessKeySecret,AID/SAID 加密返回)。
原文内容(原文即中文)
当前位置:个推文档 > 客户端 > 卓信ID > 概述
卓信ID概述
卓信ID概述
1. 概述
随着移动互联网行业对用户隐私和个人信息保护的逐渐重视,传统的设备唯一性标识(如IMEI)及用户唯一性标识(如手机号码,IMSI)将不再适用。行业迫切需要一种跨终端、跨生态、同操作系统解耦,兼顾数据安全、个人信息保护和产业发展需求的匿名标识元服务开展相关业务。
针对上述情况,中国信通院联合行业内各方深入探讨,广泛征求意见建议,形成了匿名设备标识元服务(卓信ID,也称ZXID/ZID)的解决方案,具备多次匿名机制、过期机制、受控机制,可在合法合规、保证用户权益的前提条件下,解决移动互联网行业痛点问题,以增强各企业在数字行业的竞争力,发挥数据的商业价值,为数字经济发展赋能。
1.1 技术原理
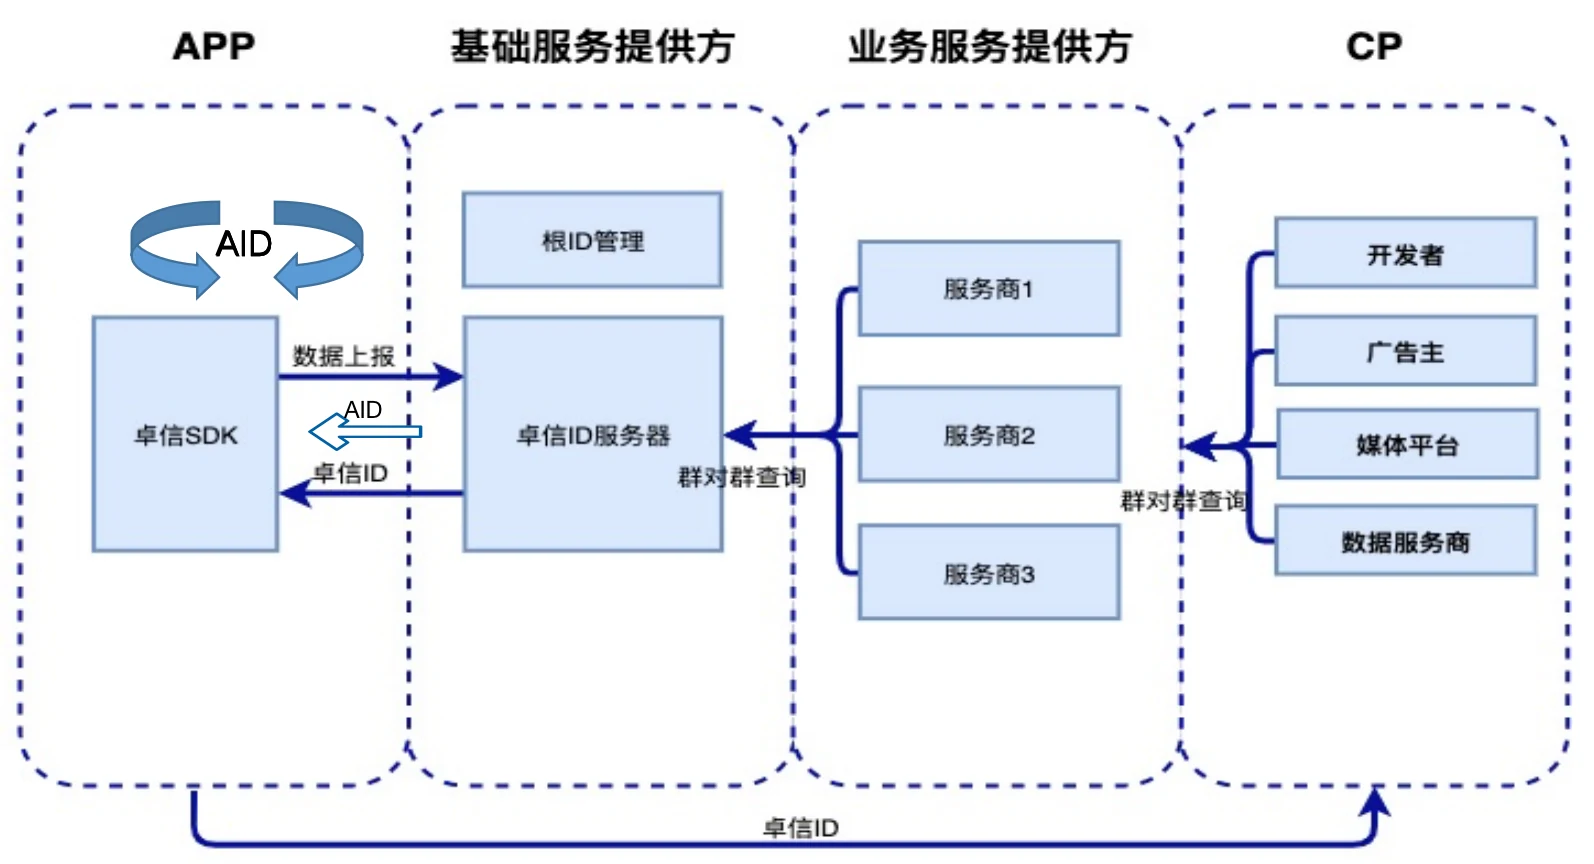
APP内集成的卓信SDK负责收集各类设备弱特征(不具备唯一性和稳定性的特征),并上传至卓信ID服务器。服务器根据设备弱特征信号,通过基于图计算的机器学习方法进行设备聚类,生成根ID,同时生成具有一定窗口有效期(默认为1个月)的卓信ID返回给APP。由卓信ID服务器负责维护根ID和卓信ID的映射关系,并保障每个根ID始终有一个最新有效的卓信ID可用。
根据不同的应用场景,卓信ID可在相关CP方进行流转。比如广告主可以将卓信ID上传至媒体平台用于广告定向投放,媒体APP则在广告请求中携带卓信ID,由媒体平台进行匹配和广告下发。当媒体平台检测到一部分卓信ID过期失效后,可以调用业务服务提供方的群对群查询服务,转换到最新的卓信ID ,确保能继续将广告定向给已经更新为最新卓信ID的媒体APP。媒体APP也可以将卓信ID汇报给第三方广告监测平台,配合广告主完成投放后效的分析。
为满足部分开发者希望有属于APP的私有ID的需求,我们还提供了AID。开通AID需要开发者单独发起申请,申请通过后,获取卓信ID的同时,可以获取AID。同一设备上不同APP获取到的AID是不同的,不能跨APP打通,可用于特定APP的数据统计和数据运营等。
1.2 卓信ID体系
1.2.1 根ID( RootID )
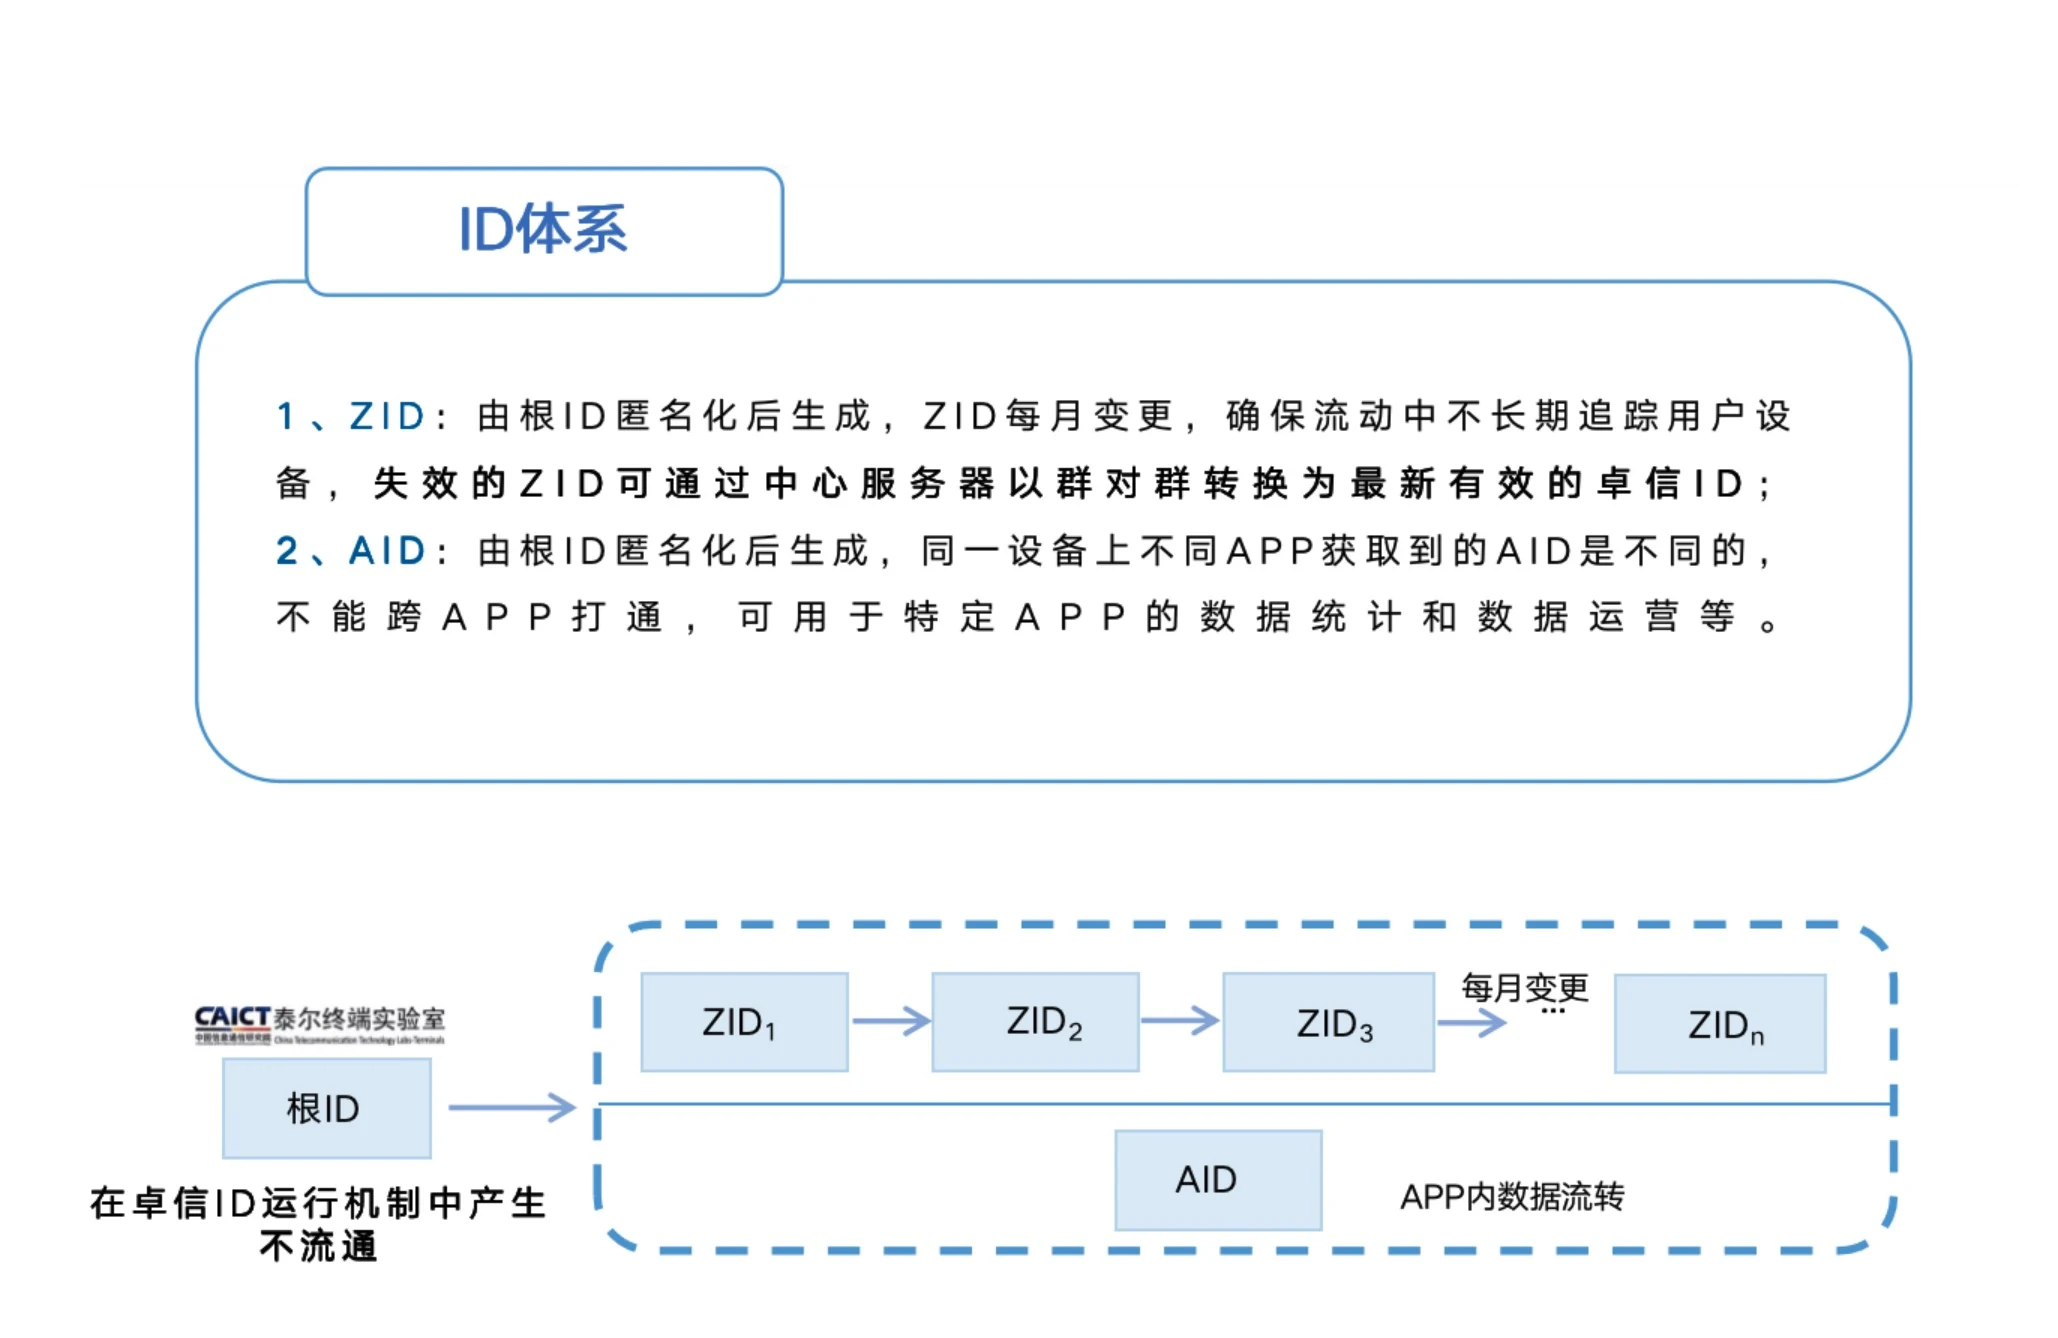
根ID是基础服务提供方通过卓信SDK收集的终端设备弱特征(即不具备唯一性和稳定性的特征)生成的设备模糊标识。根ID只保存在基础服务提供方服务器上,不会提供给业务服务提供方以及CP,不在生态系统中流转。
1.2.2 卓信ID( ZXID / ZID )
卓信ID由基础服务提供方基于根ID进行匿名化后生成,具备如下特点:
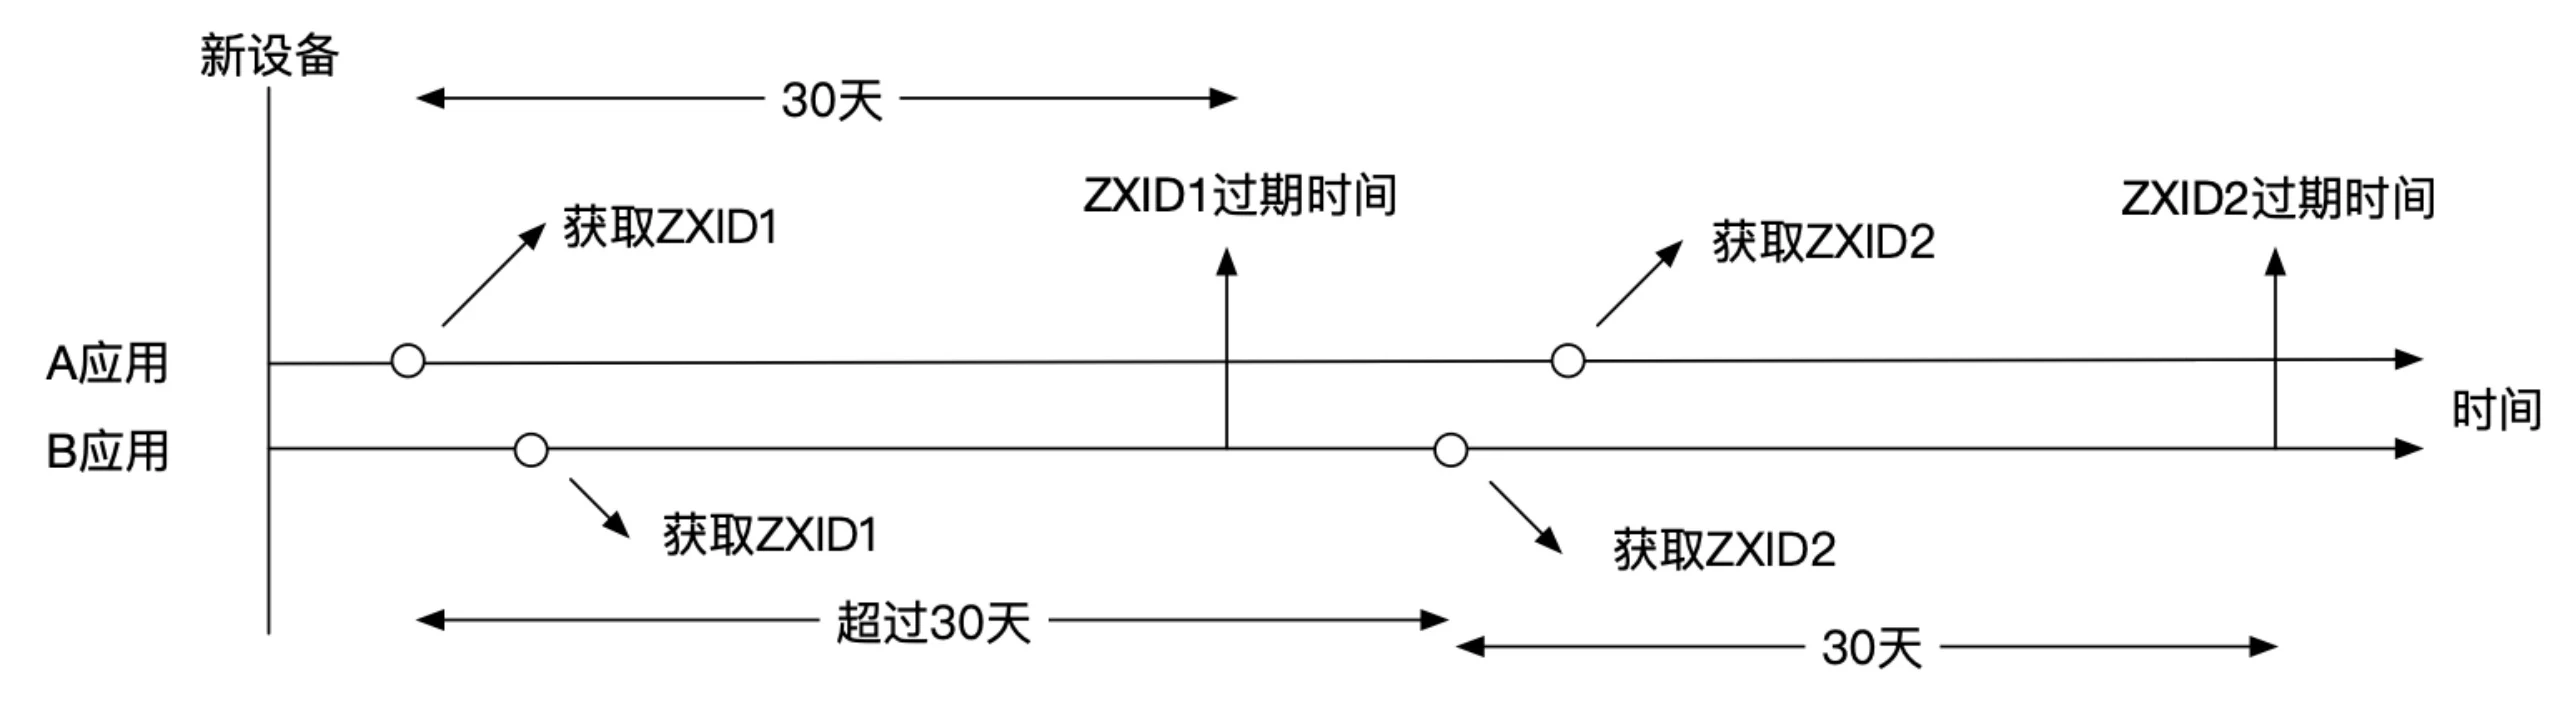
● 同⼀个设备,在一定的时间内(生产环境有效期为1个月左右),不同APP获取的卓信ID相同。
● 同一个设备,在不同的时间内(跨有效期),相同APP获取的卓信ID不同。
● 卓信ID上包含校验码以及有效期信息,各CP方可以在本地校验卓信ID的真实性以及有效性,也可通过业务服务提供方的ID校验服务验证ID的真实性。
● 卓信ID为用户提供受控机制,由卓信SDK显示授权弹框,用户点击同意后方可获得卓信ID,也可在明示隐私条款后直接获取卓信ID,卓信ID可被用户主动清空或者更新。
● 超过有效期(即失效)的卓信ID由卓信SDK重新生成新的ID。
卓信ID变更方式说明:
卓信ID格式:
VVV-TTTTTTTTTT-RRRRRRRRRRRRRRRR-CCCC
| 字段 | 内容 |
|---|---|
| VVV | 代表卓信ID版本,目前生产环境固定为Z01。 |
| TTTTTTTTTT | 为卓信ID的过期时间戳(UTC时间),代表从1970年1月1日(UTC/GMT的午夜)开始所经过的秒数。开发者可以通过比对该过期时间戳以及当前时间,确定卓信ID是否已经失效。 |
| RRRRRRRRRRRRRRRR | 全局唯一随机串。 |
| CCCC | 为ID格式校验串,CRC32校验 |
样例:
Z01-1640437384-YccWiABxrmG0Aw6g-5019
Z01-1640460060-YcdvHADd+D/mgtw2-44B5
T01-1640425562-YcboWgBL/HIIX3o4-24BE
1.2.3 AID
AID由基础服务提供方基于根ID进行匿名化后生成,目前AID分为两类:
● 标识APP级别的,只在相同APP之间不变(appAid,简称 aaid)。
● 标识开发者级别的,相同开发者的多款APP之间不变(venderAid,简称 vaid)。
AID格式:
VVV-RRRRRRRRRRRRRRRRRRRRRRRRRRRRRRRR
| 字段 | 内容 |
|---|---|
| VVV | 代表AID版本,目前固定为A01 |
| RRRRRRRRRRRRRRRRRRRRRRRRRRRRRRRR | 全局唯一随机串 |
样例:
A01-vtbjKvkGHj/Zue9laSz8Nq8tr+cUzQUw
1.2.4 本地ID( LocalID / LID )
本地ID在APP⾸次安装启动时生成,是由客户端SDK⽣成的获取卓信ID的⼀个凭证,仅供卓信SDK使用,不会提供给业务服务提供方以及CP,不在生态系统中流转。
1.3 准备工作
1.3.1 卓信ID生态角色
- 开发者:仅需要卓信ID SDK用于APP开发集成。
- 服务商:希望成为中国信通院卓信ID授权服务商伙伴。自身无APP,多为第三方SDK,需要对接卓信ID服务端接口,获得ID验真及群对群转换能力,并负责卓信ID渠道推广,为开发者提供反欺诈、风控、监测、投放等服务。
1.3.2 申请流程
- 申请主体应下载《附件一、“卓信ID”保密承诺书》,并加盖公章。
进一步:
- 如果申请主体申请成为开发者,需要在APP中集成卓信SDK,则填写《附件二、“卓信ID”开发者申请表》。
- 如果申请主体申请成为服务商,计划调用卓信服务端接口,则填写《附件三、“卓信ID”服务商申请表》。
- 如果申请主体申请成为开发者+服务商,则填写附件二及附件三。
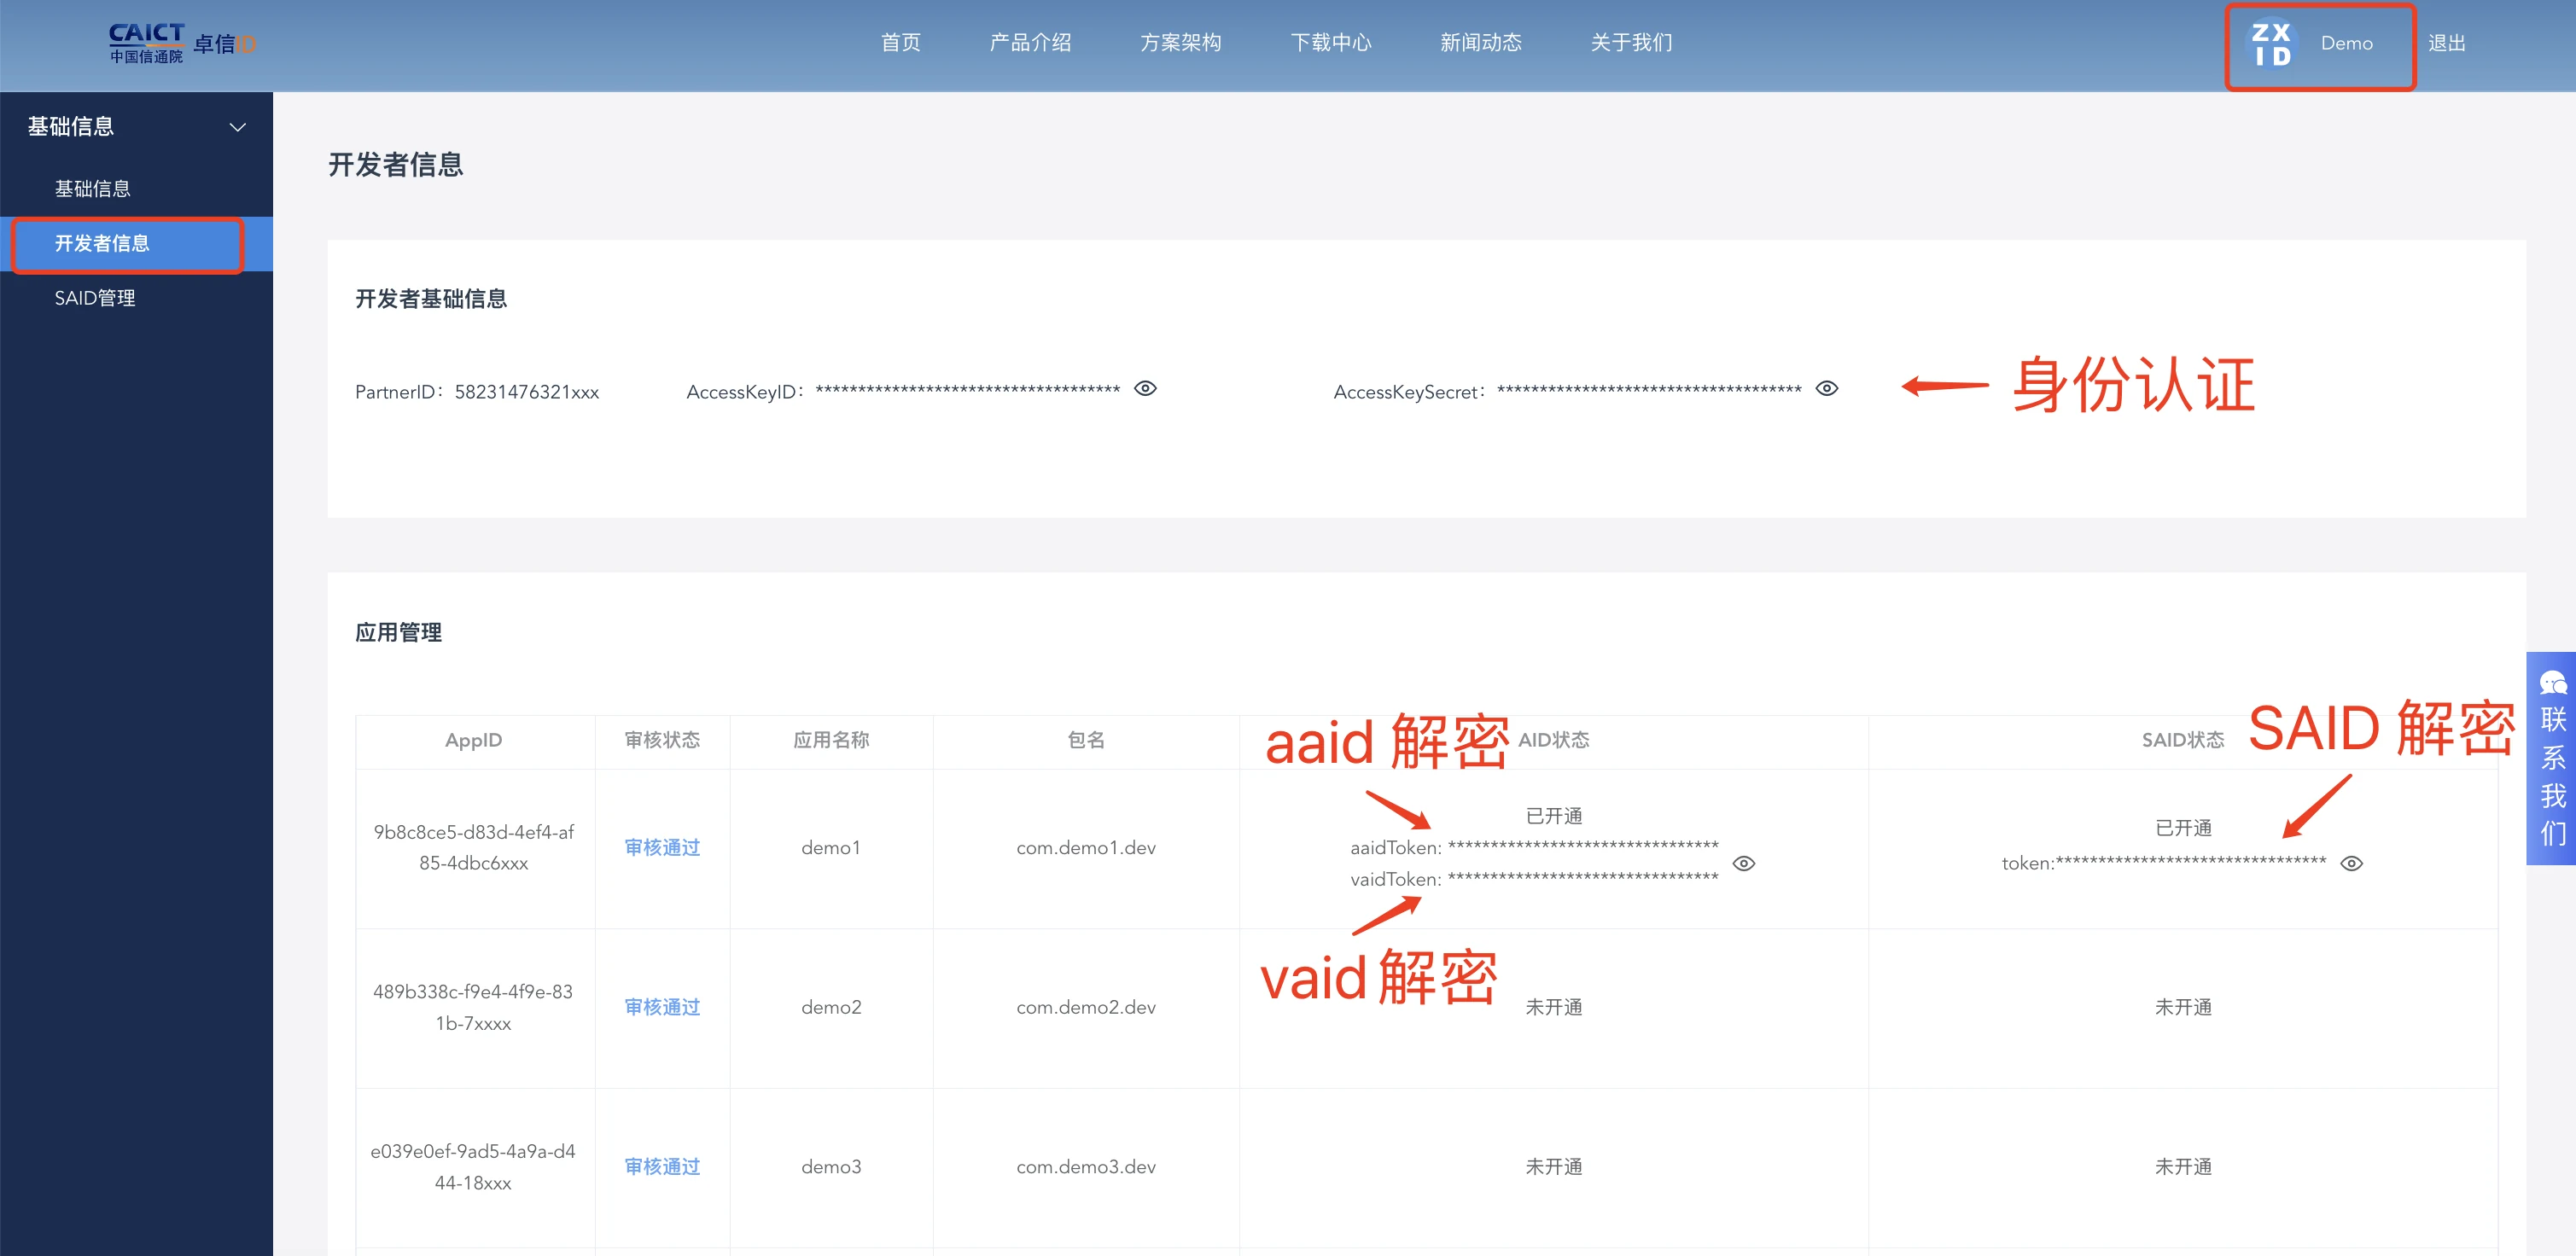
- 通过卓信ID服务申请后,可获取相应接口文档、SDK资料包、以及用于标识申请方的 PartnerId ,标识应用(APP / SDK)的 APPID 及标识身份签名的AccessKeyId / AccessKeySecret。
1.3.3 申请通过后获取开发者信息
考虑到开发者的信息安全,AID 及 SAID 将以加密方式返回,开发者需通过不同的密钥来解密获取对应ID。
在这篇文章中:
- 概述
1.1 技术原理
1.2 卓信ID体系
1.3 准备工作
文档中心搜索
技术
咨询
在线
咨询

文中图片(共 2 张)